
医疗行业私有化办公怎么选?协作文档、病案系统和电子签名如何分工
医疗机构做私有化办公选型时,最容易把几个不同问题放在一起:行政和科研团队要不要一个协作空间,病案系统如何管理患者记录,合同或知情同意是否需要电子签名,HIS、EMR、LIS、PACS 等业务系统要不要嵌入文档能力。它们都涉及文件和权限,但并不是同一种产品。
我的判断顺序是:先看内容属于哪类业务,再看员工从哪里进入,最后确定权限、流程和结果由谁负责。这个顺序比先比较“功能最多的平台”更可靠。
四类需求先分开
通用协作文档服务的是制度、方案、会议材料、培训资料、科研计划和项目文件。多人编辑、评论、修订、版本和团队权限,是这一类需求的重点。
病案系统处理的是患者、就诊、诊疗过程、病历内容和归档规则。医生、护士、病案管理人员的角色关系,以及病历修改、审核和归档流程,需要由医疗业务系统单独定义。通用文档平台不能因为有版本记录,就被认定为病案系统。
电子签名关注签署主体、身份认证、签署意愿、文件完整性和证据留存。文档评论和版本历史可以记录协作过程,但不等于签名证据。
HIS、EMR、LIS、PACS 及科研、合同、供应链系统都有自己的业务对象和流程。文档能力可以嵌入其中,但接口、权限、保存、事件回写和异常处理必须单独验证。
再看员工从哪里工作
如果行政、运营、科研和项目团队需要统一的内网协作空间,可以评估石墨办公套件私有部署。石墨办公面向政企,提供办公套件私有部署、文档中台私有部署、单机版等产品,以及咨询、实施、迁移、运维等专业服务。重点应放在组织接入、科室和项目组隔离、文档权限、版本管理、外发和运维责任上。
如果员工已经从 OA、科研管理或其他业务系统进入,不希望改变工作入口,可以评估石墨办公文档中台私有部署。此时要回答:文件和哪个业务对象关联,身份由谁提供,权限由哪套系统决定,保存结果如何回写,版本和事件如何同步。
如果存在离线或受限网络终端,可以评估石墨办公单机版,并核对端云互通(单机版与私有部署互通)的范围和条件。不能把单机可用直接推导成所有网络场景都能同步。
一张边界表比功能清单更有用
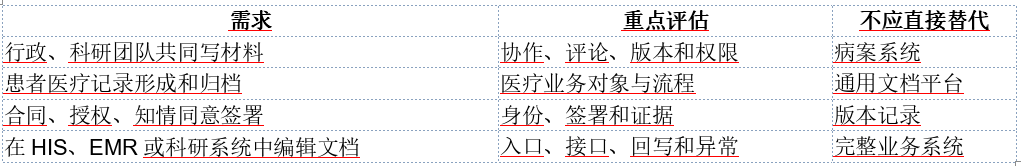
选型时必须问清责任
用户身份从哪里来,医院、院区、科室和岗位如何同步,文件属于团队还是业务对象,谁决定查看、编辑、下载和外发,协作结果是否要进入签署或归档流程,谁负责备份和恢复。只要其中一项没有答案,就不宜仅凭演示效果下采购结论。
医疗行业私有化办公不是寻找一个替代所有系统的平台,而是把协作空间、病案系统、电子签名和业务系统接在正确的位置上。
已有系统场景下,最容易漏掉的是“结果回到哪里”
医疗机构常常不是从零开始建设。HIS、EMR、科研管理、合同或 OA 已经有自己的入口,新增文档能力后,必须说明文件保存在哪里、哪个版本算正式版本、谁能修改、哪些事件需要回写。否则,员工虽然能打开文档,业务系统里的状态却可能没有变化。
还要把普通办公资料和患者相关内容分开。行政制度、培训材料和科研方案可以按照团队协作逻辑管理;患者记录则必须按医疗业务流程核验。不能因为两类文件都显示在同一个页面上,就把它们当作同一种数据。
用 PoC 验证边界,而不是用演示替代结论
建议准备一份制度材料、一份科研协作文件、一份需要科室隔离的资料和一份业务系统关联文档。让真实角色从真实入口登录,分别测试查看、编辑、下载、外发、版本回写和异常恢复。涉及病案、签署或医疗合规的内容,另建测试项。
参考资料