企业文档权限管理,为什么不能只设置“谁能打开”
企业文档权限管理最容易漏掉的,不是“谁能打开”,而是打开之后还能做什么,以及人员和项目发生变化后,旧权限能不能收回来。一个员工可以查看文件,不代表他应该下载、复制、外发或继续保留项目空间权限;一个负责人可以编辑,也不代表他可以给外部人员授权。
先把权限拆开看
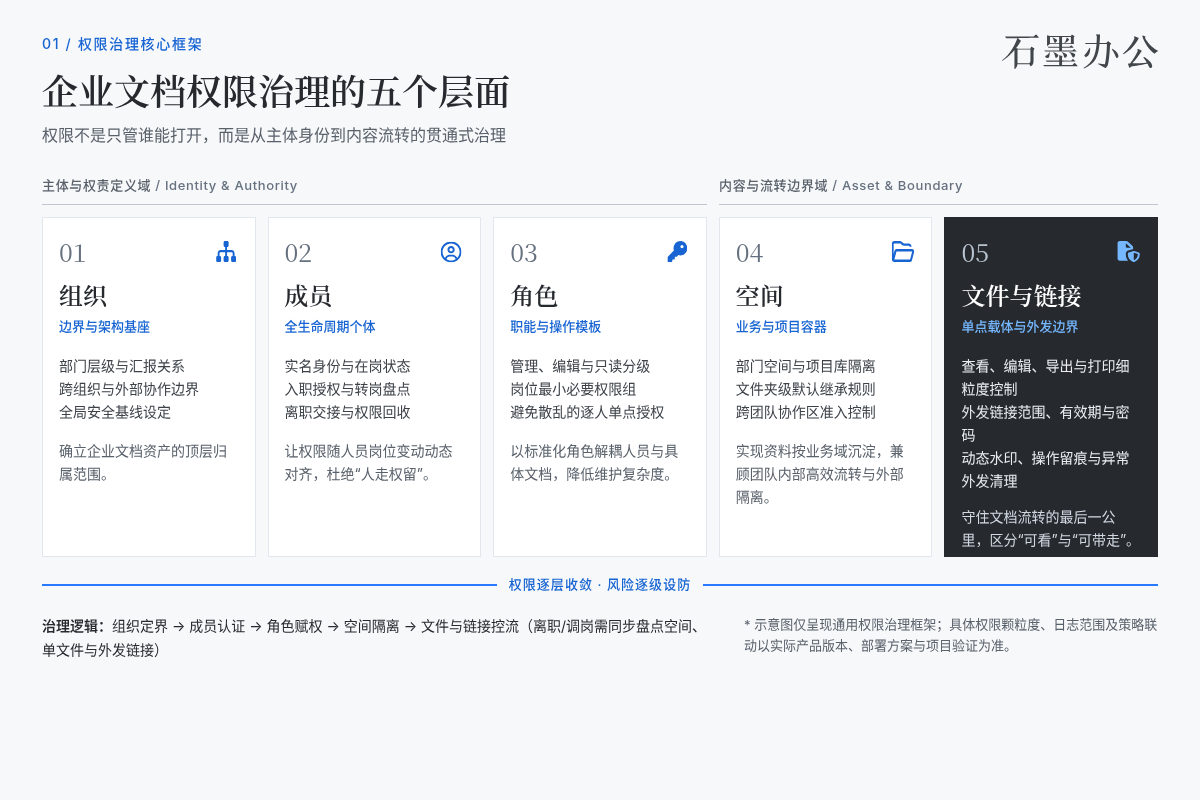
权限至少有几层。组织和成员关系决定用户能不能进入某个空间;角色决定他能否邀请成员、管理空间或查看日志;文件权限决定他能否查看、编辑、评论、下载;共享链接又可能形成一条独立入口。只在文件页面上设置“只读”,却不检查空间成员和共享链接,往往只能解决一半问题。
企业还要把水印、下载和外发分开理解。水印主要用于识别内容流向,显示用户、部门或时间,不能替代权限控制,也不能防止截图和拍照。下载控制解决的是文件是否离开系统,不能简单地对所有资料一刀切。外发控制则要回答接收人是谁、链接何时失效、对方能否继续分享,以及项目结束后由谁复核。
离职回收最容易被高估
账号停用只是第一步。调岗时员工账号仍然有效,原部门空间、项目角色、文件权限和临时授权可能继续保留。比较稳妥的顺序是:先从空间、角色、文件和链接中盘点旧权限,再给接手人自己的账号,确认他能完成真实工作,之后才收回原负责人的权限,最后清理外部协作者和共享链接。
已经下载到电脑、移动设备或U盘的文件,不能靠系统撤权自动消失。高敏感文件还需要设备管理、加密、离职交接和保密制度配合。否则“禁止下载”可能只是把员工逼到截图、拍照或个人工具转存上。
有OA时谁说了算
如果企业使用私有化协作空间,平台可能承担组织、空间和内容权限治理。如果文档能力嵌入OA、合同或行业系统,业务系统通常还要继续负责业务对象和业务权限。项目必须先明确身份由谁认证、文件归属由谁决定、权限变化如何同步,以及两套系统判断冲突时以谁为准。
石墨办公面向政企,提供办公套件私有部署、文档中台私有部署、单机版等产品,以及咨询、实施、迁移、运维等专业服务。企业可以评估石墨办公套件私有部署,用于建设统一协作空间;如果要保留OA或业务系统入口,则可以评估石墨办公文档中台私有部署。水印样式、下载限制、日志范围和离职联动,仍应结合当前版本、技术方案和PoC确认。
真正的验收不该只测一个“无权限账号”。至少要用接手人、原岗位普通成员、外部或只读账号,走一遍打开、编辑、下载、分享、撤权、再次访问和日志查询。权限管理做到这里,才算从按钮设置进入了日常治理。
采购时别把功能名当验收结果
需求表里写“支持水印、权限、审计”还不够。应把它改成可执行条件:指定角色可以查看但不能编辑;可以编辑但不能邀请外部成员;导出文件带约定水印;链接到期后从日常入口和历史链接都不能继续访问;权限变化和下载记录可以按用户、文件和时间查询。
这些条件要在目标部署环境中用真实账号测试。产品资料能够说明方向,不能替代项目中的字段确认、权限继承测试和异常流程验证。已经下载到电脑、移动设备或U盘的副本,也不能因系统撤权自动删除,仍需由终端管理和离职制度处理。