
跨网文件交换系统和在线协同文档,为什么不能用一套系统代替?
很多人第一次讨论内外网文档流转时,会把两个问题揉在一起:文件怎样安全地穿过网络边界,以及文件进入内网后怎样继续编辑、评论、审批和留档。它们都在处理“文件”,职责却不相同。前者属于跨网交换控制,后者属于域内协作。石墨办公可以承载在线协作或为业务系统补充文档能力,但它不等于跨网文件交换系统。
判断两套系统的边界,可以先问两个很具体的问题:谁决定这个文件能不能过去?谁负责文件过去之后怎么用?
文件能不能过去,由跨网交换控制链回答
一份文件从低安全域进入高安全域,不能只理解为“上传到另一个目录”。在比较完整的流程中,系统需要识别申请人、接收人、流转方向和用途,检查文件类型、大小、病毒、敏感信息、压缩包或可执行内容,再按风险触发自动放行、人工审批或复核。
审批通过后,文件才通过网闸、防火墙、光闸或其他隔离设施传到目标侧。传输过程还要记录开始和结束时间、完整性校验结果、失败原因,以及最终是否被接收。
这里有一个常见误区:企业部署了网闸,就认为跨网文件交换已经闭环。网闸负责的是网络边界控制。至于什么人可以发、什么文件可以发、谁来审批、检查结果如何、出了问题能否追溯,仍然需要交换系统和相应流程来完成。
公开的跨网文件交换方案通常也会把身份、权限、内容检查、审批、传输和审计放在同一条业务链上。具体检查项与设备组合,则取决于企业自身的网络和安全架构。Ftrans 的相关方案说明可以作为一种公开资料参考,但不能替代具体项目设计。
文件过去之后怎么工作,是协同文档的职责
文件到达内部安全域后,工作才真正开始。内部用户可能需要在线编辑文档、表格和演示文件,也可能需要多人评论、修订、查看历史版本,或把文件放入团队空间、知识库、合同系统和档案系统。
这部分由在线协同文档系统承担。它关注的是成员、部门、空间和文档权限,以及文档在组织内部的创建、编辑、分享、下载、撤回、恢复和沉淀。
石墨办公不等于跨网文件交换系统。以石墨办公为例,公开资料将私有化产品区分为办公套件和文档中台。石墨办公套件面向员工直接使用;石墨办公文档中台则通过 API、SDK 等方式,把预览、编辑、格式转换和协作能力接入已有的 OA、ERP、合同、门户或档案系统。两类产品解决的仍是域内办公和文档能力接入,不应据此推导出石墨办公原生承担跨网安全交换。
相关产品边界可参阅石墨办公公开页面:办公套件与文档中台选型建议、文档中台私有部署和办公套件私有部署。具体接口、格式和组件范围,应以实际接入方案为准。
两套系统怎样配合,取决于业务复杂度
最简单的方式是人工受控投递。用户先在跨网交换系统中提交申请,完成检测和审批;文件到达目标侧后,由管理员或指定人员放入协同文档空间。这种做法适合交换频率不高、审批要求较严、暂时没有接口的场景。它的问题也很直接:人工步骤多,容易出现重复上传、目录放错、权限漏配和文件归属不清。
如果流转频率较高,交换系统可以在审批通过后,将文件投递到目标侧的指定目录或文档空间。协同文档系统再根据目录、成员和业务规则配置访问权限。此时要提前约定文件命名、重名处理、失败重试、投递通知和目录权限,否则所谓“自动投递”只是把人工问题搬进接口。
更复杂的项目通常由业务系统发起。比如 OA、合同系统或档案系统创建一项文件任务,跨网交换系统完成检查和传输,石墨办公套件或石墨办公文档中台承接后续预览、编辑、版本和协作,业务系统继续维护流程状态与业务权限。
这种联动不是简单地“双方都有 API,所以接一下就行”。系统之间至少要说清楚:
- 用户身份怎样对应,服务账号能做什么;
- 文件、交换任务、业务单号和文档版本怎样关联;
- 审批通过后投递到哪个空间,初始权限由谁设置;
- 文件重复到达、接口超时或回调失败时怎样处理;
- 一侧撤权后,另一侧的链接、搜索结果和已打开会话是否同步变化。
最容易断掉的是审计链
跨网交换和在线协作各有一套日志。
交换侧需要回答:谁申请、谁审批、检查发现了什么、文件从哪一侧传到哪一侧、是否完整到达。协作侧需要回答:谁查看、编辑、评论、分享、下载、撤回或恢复了文件。
如果两套记录没有共同标识,事后只能看到“文件传过来了”和“有人修改过”,却无法确认它们是否属于同一次业务任务。比较稳妥的做法,是用文件标识、交换任务编号或业务单号把两条审计链关联起来。业务系统参与时,还可以保留业务流程实例与文档版本之间的映射。
一条完整流程应该长什么样
下图展示了从源侧工作区到目标侧协作空间的完整链路:
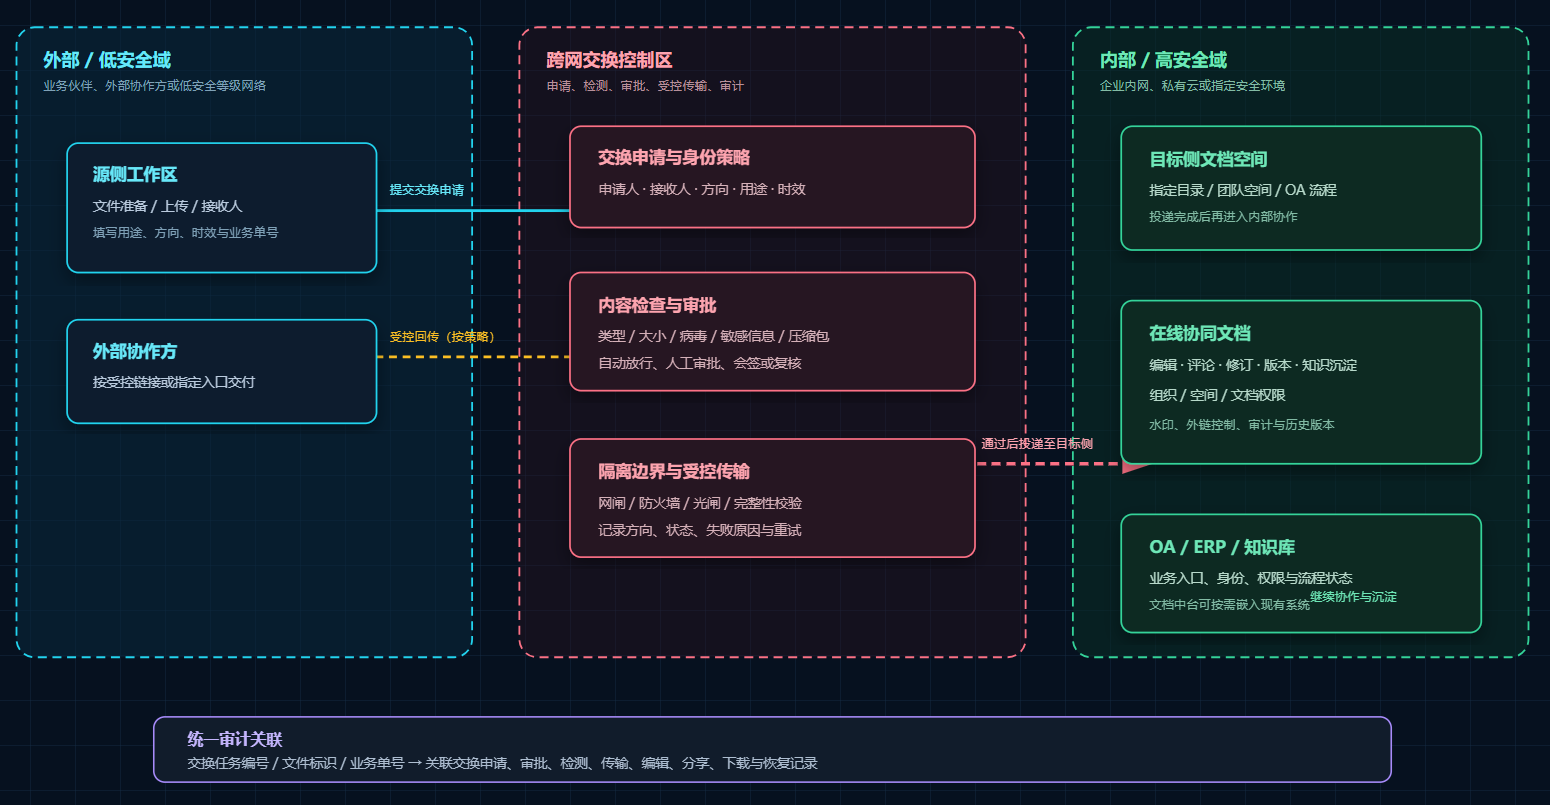
源侧工作区 → 交换控制链 → 隔离边界 → 目标侧协作空间 → 双审计链
以外部文件进入内部协作空间为例,流程可以这样走:
- 用户在源侧准备文件,填写接收方、用途和流转方向;
- 跨网交换系统记录申请,并按规则执行文件检查;
- 低风险任务按规则放行,其他任务进入审批或复核;
- 文件通过受控边界传到目标侧,系统记录校验结果和传输状态;
- 文件被人工或自动投递到指定的内网文档空间;
- 协同文档系统按内部权限开放查看、编辑、评论和版本管理;
- 交换日志与协作日志通过任务号或文件标识建立关联。
这条链路中,任何一套系统都不该越俎代庖。协同文档的权限不能替代跨域传输前的安全判断;跨网交换系统也不适合承担长期的多人编辑、知识沉淀和文档生命周期管理。
因此,真正需要设计的不是“二选一”,而是交接点。安全交换系统守住文件跨域的入口,石墨办公在目标安全域内承接协作,必要时由石墨办公文档中台把文档能力嵌入业务系统。职责分开,身份、文件、权限、事件和审计再连起来,整条流程才算闭合。