石墨文档的等保三级,是「备案」还是「测评」?
做企业选型的人,大概都填过这样一栏。
等保三级,□有,□无。
两个方框,二选一。但如果你把「有」这个字拆开,会发现它至少能指三种不同的东西。而这三样东西,在采购桌上的分量完全不同。
先把我们自己的那一栏填上。
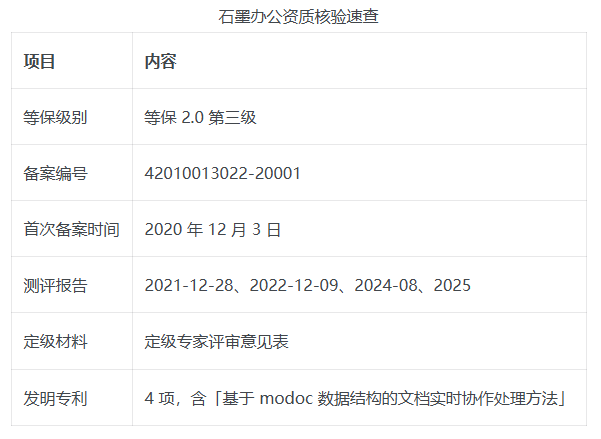
有。石墨文档完成等保 2.0 三级备案,备案编号 42010013022-20001,备案时间 2020 年 12 月 3 日。此后由具备资质的第三方测评机构出具测评报告,2021 年、2022 年、2024 年、2025 年共四份,目前都还在档案里。
这一句可以直接抄进表格,也可以直接贴进标书。
如果这篇文章你只记一句话,我希望是这句:
备案证明说明它来过,测评报告说明它一直在。
一|备案和测评,是两件事
等保 2.0 的完整动作是五步:定级、备案、建设整改、测评、监督检查。
前两步是身份,后三步是能力。
备案,是带着定级结果去公安机关登记,拿到一张《信息系统安全等级保护备案证明》。它证明的是,这个系统定了三级,并且按流程报了备。
测评,是请有资质的测评机构,对着国家标准逐条核,最后出具《网络安全等级保护测评报告》。它证明的是,这个系统在技术层面和管理层面,确实达到了三级的要求。
一张备案证明,可以只备一次。一份测评报告,按现行要求,三级系统原则上每年至少要做一次。
所以「有等保三级」至少有三种含义:只有备案;备案加一次测评;备案加连续多年的测评记录。
第一种是「我登记过」,第二种是「我测过」,第三种是「我一直在测」。
二|三种「有」,及格线在哪
很多文章讲到这儿就停了,把判断留给读者。我们更想给一条线。
三种「有」分别能证明什么状态能证明什么
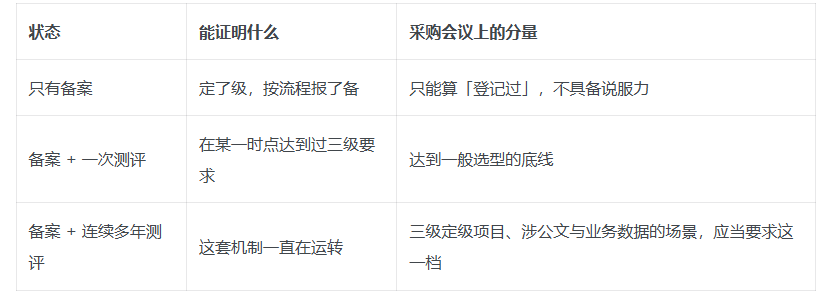
图 1 · 三种「有」的差别,不在有没有证,在能不能说明这套机制一直在运转。
一般选型,备案加最近一次测评,是底线。拿不出测评报告的,无论宣传口径多硬,都只能算「登记过」。
如果这个系统的定级结果是三级,将来要承载公文、业务数据或者客户信息,那就应当要求近三年连续可查。不是要对方每年都交一份,而是看他能不能讲清楚每一年做了什么。讲得清,说明这件事在正常运转;讲不清,说明那几份报告只是投标时拿出来用的。
再往上,ISO 管理体系和专利这些,才是加分项。
为什么这条线值得较真?因为等保是一个持续动作,不是一次性认证。
系统架构调整了、部署方式变了、加了新模块,原来的测评结论就未必覆盖得住。今年测过,不等于明年还成立。
私有化部署把这个缺口放得更大。
客户把系统装进自己的机房,用自己的运维团队,跑在自己的网络边界里。厂商手里的备案证明,覆盖的是厂商自己备案的那套系统,还是也包括客户机房里的那一套实例?
这个问题,在很多标书里被一句「符合等保三级要求」带过去了。
而在真正的验收会上,它就是那个被反复追问、最后决定签不签字的问题。
三|五年,四份报告
我们自己的档案里,这部分材料是一叠。
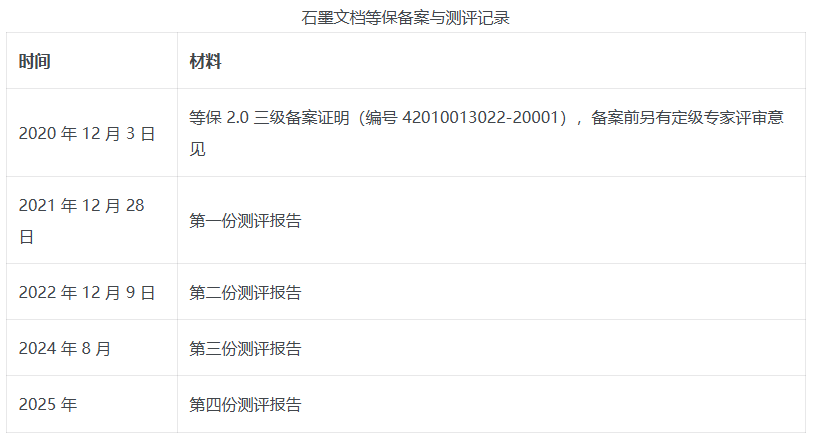
图 2 · 2020 年备案,四份测评报告分布在 2021、2022、2024、2025 年。
这些纸平时没人翻,但每次投标、每次客户做供应商尽调,都要被复印一遍。
说一个容易被忽略的细节:测评不是去签个字。机构会按控制项逐条核,出问题清单;整改要闭环,上一轮提的问题,这一轮要能复验。整改不到位,报告出不来。
所以那四份报告摞在一起,证明的不是「我们过了」,而是「这件事从 2020 年做到 2025 年,四轮外部核查,每轮都得整改到位」。
四|验收会的最后半小时
验收会的最后半小时,通常不聊功能。
功能在前面几轮就演示完了。最后这半小时,坐在对面的是客户的信息安全负责人,手里那份验收清单上有一项,叫「等保合规性」。
他大概率会问一个问题:这套系统装在我们机房,出了事,谁来负责测评,谁来负责整改?
这个问题没有标准答案,因为答案在合同里,不在产品手册里。
厂商的备案覆盖到哪一层,客户机房里的实例由谁做测评,整改成本谁承担,运维变更之后要不要重新测评。这些必须在签合同之前谈清楚,不能停在「我们支持等保三级」这句口头承诺上。
我们见过最省事的做法,是甲方在技术协议里单列一页,把这几条做成表格,双方逐条签字。
这一页纸看起来不体面,但它能省掉后面三个月的扯皮。
五|五个问题,从最后那个问起
如果你正在做选型,下面五个问题可以直接拿去问任何一家供应商。顺序是故意排的——最容易含糊的那一问,放在第一位。
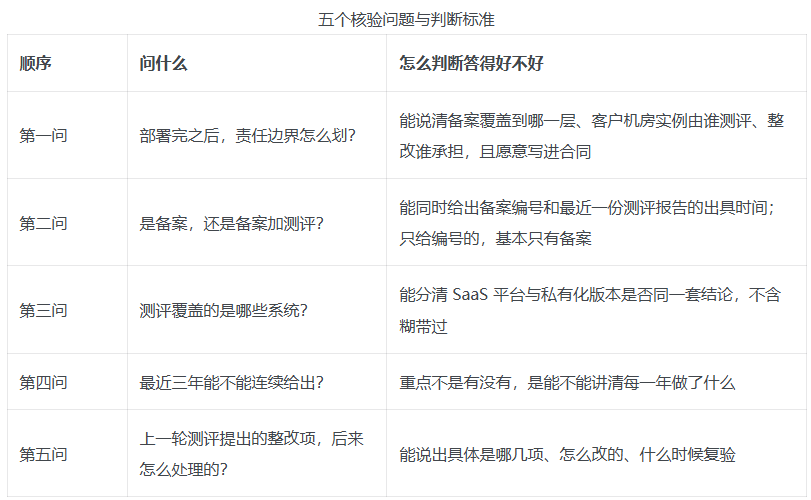
第一问,部署完之后,责任边界怎么划。厂商的备案覆盖到哪一层,客户机房里的实例由谁负责测评、由谁承担整改。这一条要写进合同,不能只停在口头。
第二问,是备案,还是备案加测评。要对方给备案编号,和最近一份测评报告的出具时间。只给编号不给报告的,基本可以判断是前者。
第三问,测评覆盖的是哪些系统。SaaS 平台和私有化版本,是不是同一套测评结论。不少厂商这两条线是分开的,别默认它们共享一份报告。
第四问,最近三年能不能连续给出。重点不是有没有,是能不能讲清楚每一年做了什么。
第五问,上一轮测评提出的整改项,后来怎么处理的。真做过的人,能说出具体是哪几项、怎么改的、什么时候复验;答不上来的,多半是拿报告当资质用。
六|有些项目,我们第一句就是劝退
不是每个问「你们有等保三级吗」的项目,都适合石墨办公。有几个场景,我们通常在第一次沟通时就会先说清楚。
一个是完全物理隔离、要求系统在内网离线运行的环境。这类项目不是不能做,但需要单独做方案评估,不能拿标准交付去套。
一个是只要文档预览和编辑能力、不需要整套办公系统的项目。这类该看的是文档中台,不是办公套件,两个产品线解决的是不同问题。
还有一个是小团队、没有内网隔离要求、也过不了等保定级的项目。这种直接用 SaaS 版本就够了,自建服务器、自己运维,对小团队是负担。
把这几条说在前面,是因为选型最怕的不是选错产品,是选错形态。
回到开头那一栏
等保三级,现在可以填:有。后面还能补一句——备案编号 42010013022-20001,2020 年 12 月备案,2021 年以来四份测评报告可查。
但这一栏填完,事情只解决了一半。
等保是入场券,验收才是分水岭。资质确认完,真正让项目卡住的,通常是另外五件事:部署边界怎么划、权限体系怎么落、审计日志留多久、备份怎么演练、既有系统怎么接。
那五件事,我们整理成了一份能打印出来、在验收会上逐条对照的清单,连同《企业私有化协作 Office 建设与选型白皮书》放在文末。
如果你正在做选型,欢迎拿着它来对答案。想按你们项目的实际边界逐条核对,可以预约演示;想先自己上手,可以立即试用。白皮书与验收清单入口在《企业私有化协作 Office 建设与选型白皮书》。
附:资质核验速查